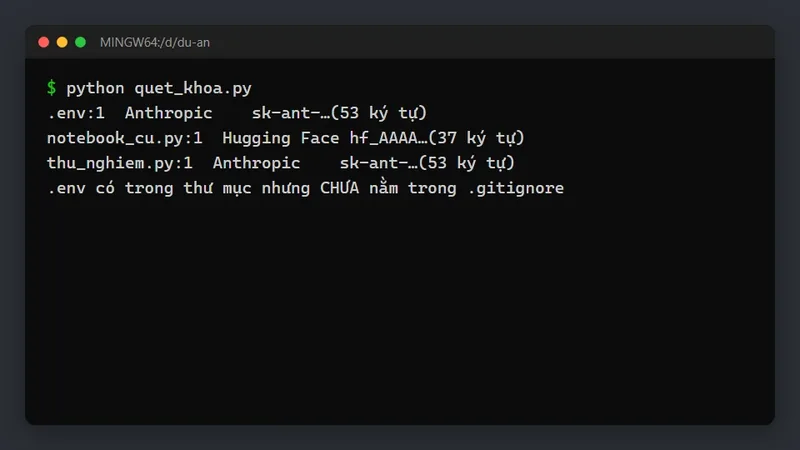
- Khóa bí mật để trong tệp .env, nạp bằng cờ --env-file có sẵn trong Node từ bản 20.6; không viết vào mã, không đẩy tệp .env lên kho code.
- Tài liệu Node ghi rõ: đừng bao giờ đưa dữ liệu người dùng chưa làm sạch vào exec, vì ký tự đặc biệt của shell có thể chạy lệnh tùy ý. Dùng execFile với mảng đối số.
- Tên tệp người dùng gửi phải được giải thành đường dẫn đầy đủ rồi kiểm còn nằm trong thư mục cho phép, để chặn kiểu ../mat_khau.txt.
- Từ Node 15, promise bị từ chối mà không ai xử lý làm tiến trình dừng; chờ mọi promise trong try và catch.
Code trong bài là JavaScript chạy bằng Node.js; phần kiểm viết bằng Python, chạy chính tệp đó với Node 24 và so với cách tính độc lập. Khóa và tên tệp trong ví dụ là giả lập.
Máy chủ khác script ở chỗ nào
Một script chạy trên máy bạn chỉ nhận dữ liệu từ bạn. Một máy chủ Node.js nhận dữ liệu từ bất kỳ ai gọi được tới nó: tên tệp, nội dung form, tham số trên đường dẫn. Mô hình viết code cho "trường hợp bình thường" rất tốt, nhưng thường không nghĩ tới người gửi cố tình gửi dữ liệu lạ. Bốn thói quen dưới đây nhắm đúng vào những chỗ code AI viết hay hở nhất.
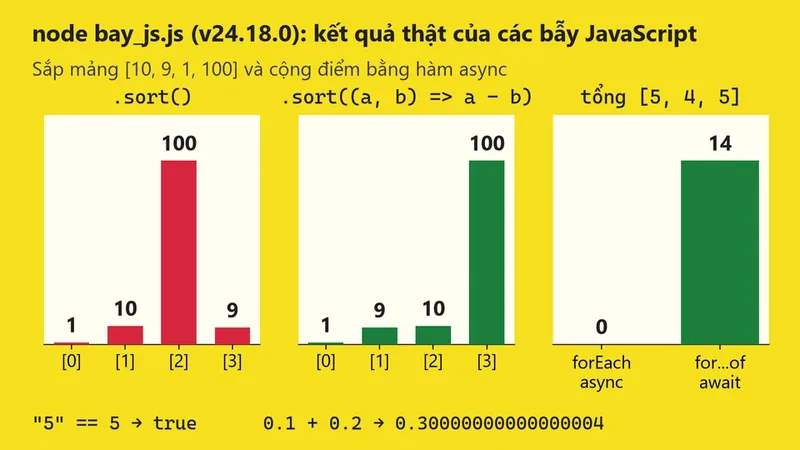
Các bẫy chung của ngôn ngữ, như sort hay so sánh bằng ==, đã có trong bài viết JavaScript cùng AI; bài này tập trung vào phần riêng của Node.js.
Thói quen 1: khóa bí mật ở ngoài mã
Code mẫu AI đưa thường có dòng gán khóa API thẳng vào một hằng số, "để bạn thay sau". Rất nhiều người quên thay, rồi đẩy cả tệp lên GitHub. Bài giữ khóa API an toàn kể những gì xảy ra sau đó.
Node.js nay có cách làm sẵn, không cần thư viện. Theo tài liệu dòng lệnh, cờ --env-file có từ bản 20.6.0, hết thử nghiệm từ 24.10.0, nạp biến môi trường từ một tệp vào process.env. Nếu cùng một biến có cả trong môi trường lẫn trong tệp, giá trị từ môi trường được ưu tiên; tệp không tồn tại thì báo lỗi. Bạn viết khóa vào tệp .env, chạy node --env-file=.env server.js, trong code đọc process.env.KHOA_API. Thêm .env vào .gitignore ngay từ đầu, và đưa cho nhóm một tệp .env.example chỉ có tên biến, không có giá trị.
Thói quen 2: không để dữ liệu người dùng thành lệnh
Khi cần gọi một chương trình khác, như nén tệp hay chuyển định dạng ảnh, code AI hay dùng exec với một chuỗi lệnh ghép từ tên tệp. Tài liệu child_process của Node viết thẳng: đừng bao giờ đưa dữ liệu người dùng chưa làm sạch vào hàm này, vì bất kỳ dữ liệu nào chứa ký tự đặc biệt của shell đều có thể bị dùng để chạy lệnh tùy ý. Một tên tệp như bai1.txt kèm theo dấu & và một lệnh khác là đủ để lệnh thứ hai chạy trên máy chủ của bạn.
Cũng theo tài liệu, execFile giống exec nhưng mặc định chạy chương trình trực tiếp mà không mở shell trước. Bạn truyền tên chương trình và một mảng đối số; mỗi phần tử trong mảng đi nguyên văn tới chương trình, các ký tự như &, |, ; chỉ là chữ. Đừng bật tùy chọn shell cho execFile hay spawn khi đối số có dữ liệu từ người dùng.
Thói quen 3: chặn đường dẫn đi ra ngoài
Một API "tải tệp bài nộp theo tên" mà code AI viết thường ghép thẳng tên tệp vào đường dẫn thư mục. Người gửi chỉ cần đặt tên là ../ cộng tên một tệp nhạy cảm để đọc tệp nằm ngoài thư mục bài nộp. Cách kiểm đúng:
- Giải thư mục gốc thành đường dẫn đầy đủ bằng path.resolve.
- Giải tên tệp tính từ thư mục gốc, cũng bằng path.resolve; các đoạn .. được xử lý xong ở bước này.
- Chấp nhận chỉ khi kết quả bắt đầu bằng thư mục gốc cộng dấu phân cách đường dẫn.
Chi tiết ở bước 3 quan trọng: nếu chỉ kiểm "bắt đầu bằng bai_nop" mà không kèm dấu phân cách, một thư mục tên bai_nop_khac nằm cạnh sẽ lọt qua. Kiểm tìm chuỗi ".." trong tên chỉ là lớp phụ, không thay được việc giải đường dẫn.
Thói quen 4: không bỏ promise lơ lửng
Code Node gần như luôn bất đồng bộ: đọc tệp, gọi API, truy vấn cơ sở dữ liệu. Code AI viết đôi khi gọi một hàm async mà không chờ, hoặc chờ mà không bắt lỗi. Tài liệu dòng lệnh ghi từ Node 15, chế độ mặc định khi có promise bị từ chối mà không ai xử lý là throw: lỗi được đưa lên như một ngoại lệ không bắt, và tiến trình dừng. Với máy chủ, nghĩa là một lần API bên ngoài trả lỗi có thể làm sập cả dịch vụ.
Cách làm: chờ mọi promise bằng await đặt trong try và catch, xử lý lỗi ở đó, như ghi nhật ký rồi trả cho người gọi một thông báo lỗi gọn. Với nhiều việc chạy song song, chờ chung bằng Promise.all hoặc Promise.allSettled và xử lý kết quả của từng việc.
Chạy thử bốn thói quen
Tệp dưới đây gom bốn thói quen vào một chương trình nhỏ: đọc khóa từ biến môi trường, kiểm các tên tệp truyền vào có nằm trong thư mục bai_nop không, gọi một chương trình con bằng execFile với một chuỗi có ký tự &, và bắt lỗi của một promise bị từ chối.
// Bốn thói quen an toàn khi viết Node.js cùng AI, mỗi phần in kết quả để soát.
// Chạy: node --env-file=.env an_toan_node.mjs bai1.txt ../mat_khau.txt ...
import { execFile } from "node:child_process";
import path from "node:path";

// 1. Khóa bí mật đọc từ biến môi trường (nạp từ tệp .env bằng cờ --env-file), không viết vào mã.
const khoa = process.env.KHOA_API ?? "";

// 2. Chỉ cho mở tệp nằm trong thư mục được phép: chặn kiểu "../mat_khau.txt".
function trongThuMuc(goc, ten) {
  const thuMuc = path.resolve(goc);
  const dich = path.resolve(thuMuc, ten);
  return dich.startsWith(thuMuc + path.sep) ? dich : null;
}

// 3. Chạy chương trình khác bằng execFile với mảng đối số: không qua shell, ký tự như & | ; chỉ là chữ.
function chayKhongQuaShell(dauVao) {
  return new Promise((ok, loi) =>
    execFile(process.execPath, ["-e", "console.log(process.argv[1])", dauVao], (e, out) => (e ? loi(e) : ok(out.trim())))
  );
}

// 4. Mọi promise đều được chờ trong try/catch: lỗi không xử lý sẽ làm tiến trình dừng (mặc định từ Node 15).
async function main() {
  const ketQua = { coKhoa: khoa.length > 0, doDaiKhoa: khoa.length, tep: {}, execFile: null, loiDaBat: null };
  for (const ten of process.argv.slice(2)) {
    const dich = trongThuMuc("bai_nop", ten);
    ketQua.tep[ten] = dich === null ? null : path.relative(process.cwd(), dich);
  }
  ketQua.execFile = await chayKhongQuaShell("bai1.txt & echo DA_CHAY_LENH_LA");
  try {
    await Promise.reject(new Error("API trả lỗi 429"));
  } catch (e) {
    ketQua.loiDaBat = e.message;
  }
  console.log(JSON.stringify(ketQua));
}

main();
Chạy bằng node --env-file=.env an_toan_node.mjs kèm vài tên tệp: khóa giả trong tệp .env được nạp; bai1.txt và con/../bai2.txt được chấp nhận vì vẫn nằm trong bai_nop; ../mat_khau.txt, ../bai_nop_khac/x.txt, chính thư mục bai_nop và bai_nop/../../x.txt đều bị chặn; chương trình con in lại nguyên văn chuỗi có dấu & mà không chạy lệnh echo nào; lỗi "API trả lỗi 429" được bắt. Phần kiểm đi kèm tính lại kết quả kiểm đường dẫn bằng Python, so từng tên với kết quả của Node, và chạy thêm một lệnh Node có promise bị từ chối không ai bắt để xác nhận tiến trình thoát với mã lỗi.
Hỏi AI thế nào cho code an toàn hơn
- Nói rõ dữ liệu đến từ đâu. Viết "tên tệp do người dùng gửi qua form, không tin được" thay vì chỉ "đọc tệp theo tên". Mô hình thêm kiểm tra tốt hơn khi biết dữ liệu không tin cậy.
- Yêu cầu cụ thể. "Dùng execFile với mảng đối số, không dùng exec"; "đọc khóa từ process.env, không viết khóa vào mã"; "bắt lỗi mọi lời gọi async".
- Đọc lại bốn chỗ. Mọi chỗ có exec hay spawn, mọi chỗ ghép đường dẫn, mọi chuỗi trông như khóa, mọi lời gọi async không có await.
- Thử bằng dữ liệu xấu. Gửi tên tệp có ../, có dấu &, gửi khi API bên ngoài trả lỗi. Máy chủ phải từ chối gọn, không sập.
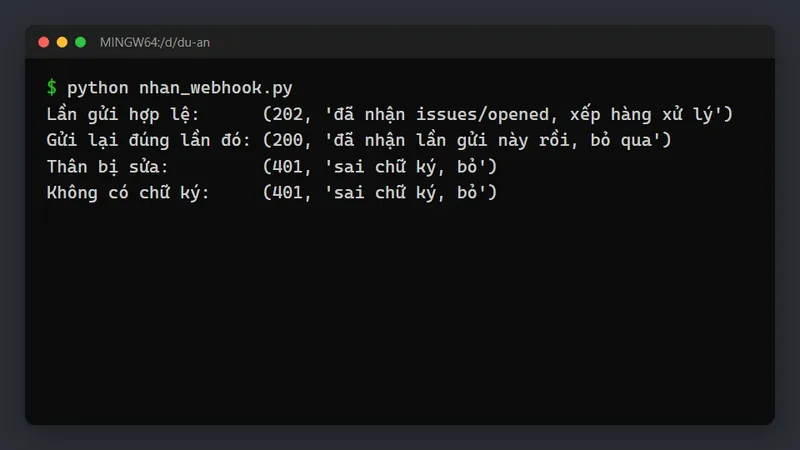
Khi máy chủ nhận dữ liệu từ dịch vụ khác qua webhook, cần thêm bước soát chữ ký như bài webhook là gì hướng dẫn.
Ví dụ: máy chủ nhận bài nộp của lớp
Bạn nhờ AI viết một máy chủ Node nhận tệp bài nộp, nén lại bằng một chương trình nén, và cho trợ giảng tải về theo tên. Code chạy ngay. Đọc lại theo bốn thói quen, bạn thấy: khóa của dịch vụ lưu trữ nằm trong mã; lệnh nén được ghép bằng exec từ tên tệp sinh viên đặt; API tải tệp ghép tên thẳng vào đường dẫn; lời gọi lên dịch vụ lưu trữ không có try và catch. Bạn sửa lần lượt: chuyển khóa sang .env, đổi exec thành execFile với mảng đối số, thêm hàm kiểm đường dẫn, bọc lời gọi trong try và catch. Rồi thử gửi một tệp tên có dấu & và một yêu cầu tải ../ cộng tên tệp .env: cả hai bị từ chối, máy chủ vẫn chạy.
- Viết khóa API vào mã hoặc đẩy tệp .env lên kho code.
- Ghép tên tệp hay dữ liệu form vào chuỗi lệnh rồi chạy bằng exec.
- Bật tùy chọn shell cho execFile hay spawn khi đối số có dữ liệu người dùng.
- Ghép tên tệp người dùng gửi thẳng vào đường dẫn, hoặc chỉ kiểm chuỗi "..".
- Gọi hàm async mà không chờ và không bắt lỗi.
- Trả nguyên process.env hay thông báo lỗi chi tiết cho người gọi.
Câu hỏi thường gặp
Node.js đọc tệp .env thế nào mà không cần thư viện?
Chạy node với cờ --env-file=.env, có từ Node 20.6; biến nằm trong process.env.
Vì sao không nên dùng exec với dữ liệu người dùng?
exec chạy qua shell, ký tự đặc biệt có thể chạy lệnh khác; dùng execFile với mảng đối số.
Làm sao chặn path traversal trong Node.js?
Giải đường dẫn bằng path.resolve rồi kiểm nó bắt đầu bằng thư mục gốc cộng dấu phân cách.
Promise bị từ chối không bắt có sao không?
Từ Node 15, mặc định tiến trình dừng; chờ promise trong try và catch.
Học tiếp
Nếu bạn muốn học Python và AI bài bản cùng giảng viên, tham khảo khóa học AI của Big-O Coding.
Khóa AI – Introduction to Machine Learning: nền tảng Máy học từ thuật toán cơ bản đến Neural Networks và LLM, học bằng Python. Học thử buổi 1 miễn phí.