- Bản chất công nghệ: Blockchain là một sổ cái phân tán (Distributed Ledger Technology - DLT) lưu trữ dữ liệu dưới dạng chuỗi các khối được liên kết chặt chẽ bằng các hàm băm mật mã học một chiều.
- Cấu trúc khối hai phần: Mỗi khối gồm Block Header (chứa siêu dữ liệu: phiên bản, hàm băm khối trước, Merkle Root, mốc thời gian, độ khó, nonce) và Block Body (chứa danh sách giao dịch thực tế).
- Tính bất biến (Immutability): Bất kỳ thay đổi nhỏ nào trong nội dung giao dịch sẽ làm thay đổi Merkle Root, dẫn đến thay đổi toàn bộ mã băm của khối và phá vỡ chuỗi liên kết băm (Hash Pointer) của tất cả khối tiếp theo.
- Mạng ngang hàng P2P không tin cậy: Hệ thống hoạt động phi tập trung theo mô hình ngang hàng (Peer-to-Peer), nơi mọi nút mạng (node) đều duy trì một bản sao độc lập của sổ cái và tự xác thực mà không phụ thuộc vào máy chủ trung tâm.
- Cơ chế chuyển trạng thái: Blockchain bản chất là một cỗ máy trạng thái hữu hạn xác định (Deterministic Finite State Machine), nơi mỗi giao dịch hợp lệ chuyển đổi trạng thái số dư từ \(S\) sang \(S'\).
Trong kỷ nguyên số hóa, niềm tin giữa các bên tham gia giao dịch truyền thống luôn được xây dựng dựa trên các thực thể trung gian tập trung: ngân hàng thương mại, cổng thanh toán trực tuyến, cơ quan công chứng hoặc các tập đoàn công nghệ lớn. Mặc dù mô hình này đã vận hành hiệu quả trong nhiều thập kỷ, nó vẫn tồn tại những điểm nghẽn cố hữu: điểm lỗi đơn lẻ (Single Point of Failure), nguy cơ lạm quyền kiểm duyệt, chi phí trung gian cao và nguy cơ dữ liệu bị sửa đổi nội bộ mà không ai hay biết.
Sự ra đời của công nghệ Blockchain vào năm 2008 thông qua đề xuất Bitcoin của Satoshi Nakamoto đã tạo ra một bước ngoặt lịch sử cho khoa học máy tính: lần đầu tiên con người thiết lập được một hệ thống sổ cái toàn cầu có khả năng ghi nhận dữ liệu chính xác, minh bạch và hoàn toàn bất biến mà không cần đặt niềm tin vào bất kỳ thực thể trung tâm nào. Dưới góc nhìn của một kỹ sư phần mềm, Blockchain không phải là một phép màu tài chính, mà là sự kết hợp tinh tế giữa bốn trụ cột khoa học: Cấu trúc dữ liệu liên kết mã băm, Mật mã học khóa bất đối xứng, Mạng ngang hàng phân tán (P2P) và Lý thuyết trò chơi / Cơ chế đồng thuận.
1. Bản chất của Blockchain: Từ sổ cái tập trung đến phân tán
Để hiểu tường tận Blockchain, trước hết chúng ta cần so sánh kiến trúc lưu trữ dữ liệu giữa mô hình truyền thống và mô hình chuỗi khối phân tán.
Trong cơ sở dữ liệu quan hệ truyền thống (RDBMS như PostgreSQL hay MySQL):
- Dữ liệu được lưu trữ tập trung tại một máy chủ hoặc cụm máy chủ do một tổ chức duy nhất quản lý.
- Quản trị viên hệ thống (DBA) nắm toàn quyền thực thi các thao tác căn bản CRUD (Create, Read, Update, Delete). Điều này đồng nghĩa với việc các bản ghi lịch sử có thể bị chỉnh sửa hoặc xóa bỏ mà không để lại dấu vết toán học không thể chối cãi.
- Nếu cơ sở dữ liệu trung tâm bị tấn công chiếm quyền điều khiển hoặc gặp sự cố phần cứng nghiêm trọng, toàn bộ hoạt động của hệ sinh thái sẽ tê liệt.
Ngược lại, Blockchain là một Sổ cái chỉ ghi thêm (Append-only Ledger):
- Chỉ ghi thêm (Append-only): Không tồn tại thao tác "Cập nhật" (Update) hay "Xóa" (Delete). Một khi dữ liệu đã được ghi nhận vào khối và đạt được sự đồng thuận của mạng lưới, nó sẽ tồn tại vĩnh viễn trong lịch sử của chuỗi. Mọi sự thay đổi số dư chỉ được thực hiện bằng cách bổ sung một giao dịch mới phản ánh trạng thái cập nhật.
- Phân tán phi tập trung (Decentralized & Distributed): Hàng chục nghìn máy tính độc lập (nodes) trên toàn thế giới đều lưu trữ một bản sao đầy đủ (Full Node) của toàn bộ lịch sử giao dịch từ khối khởi nguyên (Genesis Block).
- Tự trị xác thực (Trustless Verification): Bất kỳ nút mạng nào cũng có thể tự mình kiểm tra tính hợp lệ của toàn bộ chuỗi khối từ đầu đến cuối mà không cần hỏi hay tin tưởng bất kỳ ai khác. Nếu một máy chủ bị hack và cung cấp dữ liệu giả mạo, các nút mạng còn lại sẽ lập tức từ chối và cô lập nút mạng đó.
2. Giải phẫu cấu trúc khối (Block Anatomy)
Một khối trong chuỗi khối không phải là một tập hợp dữ liệu lộn xộn, mà được định dạng với cấu trúc phân cấp nghiêm ngặt thành hai khu vực: Tiêu đề khối (Block Header) và Thân khối (Block Body).
Tiêu đề khối (Block Header)
Tiêu đề khối chứa siêu dữ liệu (metadata) đại diện cho danh tính và các thuộc tính toán học của khối. Trong giao thức chuẩn (như Bitcoin), Block Header có kích thước cố định 80 bytes và bao gồm 6 trường thông tin thiết yếu:
- Version (4 bytes): Phiên bản phần mềm giao thức của khối, dùng để theo dõi các bản cập nhật và nâng cấp mạng lưới.
- Previous Block Hash (32 bytes): Mã băm SHA-256 kép của tiêu đề khối liền trước. Đây chính là con trỏ mật mã học (Cryptographic Pointer) tạo nên mối liên kết chuỗi ("chain").
- Merkle Root Hash (32 bytes): Mã băm gốc của cây Merkle tổng hợp từ toàn bộ các giao dịch nằm trong thân khối.
- Timestamp (4 bytes): Mốc thời gian Unix (tính bằng giây) khi khối được thợ đào bắt đầu xử lý.
- Difficulty Target / Bits (4 bytes): Mục tiêu độ khó hiện tại của thuật toán đồng thuận Proof-of-Work, quy định giá trị ngưỡng tối đa mà mã băm của khối hợp lệ phải đạt được (nghĩa là mã băm phải bắt đầu bằng một số lượng số 0 nhất định).
- Nonce (4 bytes): Một số nguyên 32-bit tăng dần ngẫu nhiên mà người đào khối được phép điều chỉnh để tìm ra mã băm khối thỏa mãn điều kiện độ khó.
Thân khối (Block Body)
Thân khối chứa danh sách thực tế của hàng trăm hoặc hàng nghìn giao dịch đã được ký số và đóng gói vào khối.
Giao dịch đầu tiên trong thân khối luôn là Coinbase Transaction (đối với Bitcoin) - giao dịch đặc biệt không có người gửi, do hệ thống tự sinh ra để trả phần thưởng đào khối (Block Reward) cùng toàn bộ phí giao dịch cho thợ đào thành công. Các giao dịch tiếp theo là các giao dịch chuyển tiền giữa các người dùng trong mạng lưới.
\[\text{Block} = \langle \text{Header}, [\text{Tx}_0, \text{Tx}_1, \dots, \text{Tx}_{n-1}] \rangle\]
3. Chuỗi liên kết mã băm và cơ chế bảo đảm tính bất biến
Trọng tâm kỹ thuật giúp Blockchain chống lại mọi sự giả mạo nằm ở khái niệm Con trỏ hàm băm (Hash Pointer).
Trong cấu trúc dữ liệu con trỏ thông thường (như danh sách liên kết Linked List), một nút trỏ đến nút khác thông qua địa chỉ ô nhớ vật lý trong RAM. Nếu dữ liệu trong ô nhớ bị thay đổi lén lút, con trỏ vẫn trỏ về ô nhớ đó mà không hề nhận ra sự thay đổi.
Trong Blockchain, Hash Pointer không chỉ chứa thông tin định vị khối trước, mà còn chứa mã băm mật mã học một chiều (Cryptographic Hash) của toàn bộ tiêu đề khối trước:
\[H_i = \text{Hash}(\text{Header}_i) = \text{Hash}(\text{Index}_i \mathbin{\Vert} \text{PrevHash}_i \mathbin{\Vert} \text{MerkleRoot}_i \mathbin{\Vert} \text{Nonce}_i)\]
Trong đó: \[\text{PrevHash}_i = H_{i-1}\]
(Đây là mô hình rút gọn dùng trong code ở mục 6; header Bitcoin thật gồm 6 trường ở mục 2 và không có Index.)
Cơ chế chống gian lận dây chuyền (Tamper-evident)
Giả sử một kẻ tấn công ác ý có ý định thay đổi một giao dịch trong quá khứ tại Khối số 10 (ví dụ sửa giao dịch Alice gửi 1 BTC thành 1000 BTC):
- Khi nội dung giao dịch tại Khối 10 bị sửa, mã băm lá của giao dịch đó thay đổi.
- Cây Merkle của Khối 10 lập tức sinh ra một Merkle Root hoàn toàn khác so với ban đầu.
- Vì Merkle Root nằm trong Tiêu đề Khối 10, mã băm \(H_{10}\) của khối này sẽ bị biến đổi hoàn toàn (do hiệu ứng tuyết lở - Avalanche Effect của hàm băm).
- Khối số 11 liền kề có trường \(\text{PrevHash}_{11}\) lưu trữ giá trị \(H_{10}\) ban đầu. Bây giờ, giá trị \(\text{PrevHash}_{11}\) không còn khớp với mã băm thực tế của Khối 10 vừa bị sửa đổi.
- Để che giấu sự đứt gãy này, kẻ tấn công bắt buộc phải sửa trường \(\text{PrevHash}_{11}\) trong Khối 11. Nhưng khi sửa trường này, tiêu đề Khối 11 thay đổi, kéo theo mã băm \(H_{11}\) thay đổi.
- Sự thay đổi tiếp tục lan truyền dây chuyền tới Khối 12, Khối 13 cho đến khối mới nhất hiện tại trên mạng.
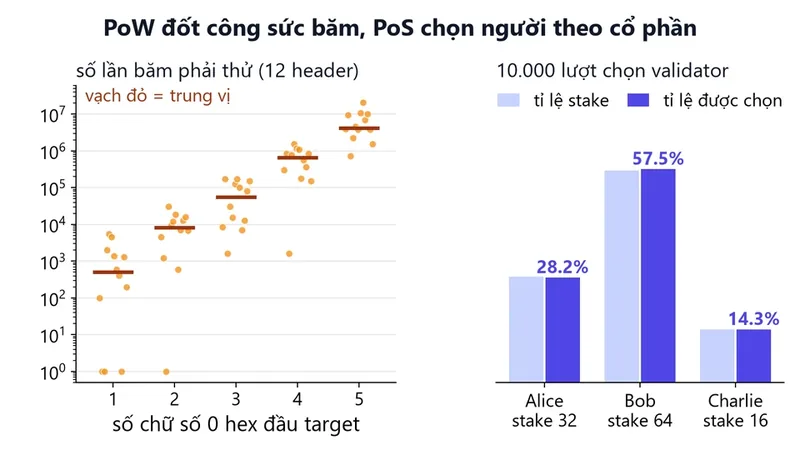
Nếu mạng lưới áp dụng cơ chế đồng thuận Proof of Work, kẻ tấn công sẽ phải giải lại bài toán tìm Nonce cho Khối 10 và tất cả các khối tiếp theo nhanh hơn sức mạnh tính toán tổng hợp của toàn bộ mạng lưới phân tán toàn cầu. Đây là điều bất khả thi về mặt xác suất và chi phí điện năng.
4. Cây Merkle (Merkle Tree): Tối ưu hóa xác minh giao dịch
Một câu hỏi kiến trúc kinh điển là: Tại sao tiêu đề khối không băm trực tiếp toàn bộ chuỗi giao dịch thành một mã băm duy nhất, mà lại phải sử dụng cấu trúc cây nhị phân Merkle Tree?
Cây Merkle (đặt theo tên nhà khoa học máy tính Ralph Merkle) là một cây nhị phân trong đó mỗi nút lá là mã băm của một giao dịch đơn lẻ, và mỗi nút cha nội bộ là mã băm nối ghép của hai nút con:
\[\text{Parent} = \text{Hash}(\text{Child}_{\text{Left}} \mathbin{\Vert} \text{Child}_{\text{Right}})\]
Nếu số lượng nút ở một tầng là lẻ, nút cuối cùng sẽ được nhân bản chính nó để tạo thành cặp ghép đôi đối xứng. Quá trình băm ghép cặp đệ quy tiếp tục diễn ra cho đến khi chỉ còn một mã băm duy nhất tại đỉnh cây: Merkle Root.
Lợi ích kiến trúc của Cây Merkle
- Tiết kiệm dung lượng lưu trữ khối: Tiêu đề khối chỉ cần lưu đúng 32 bytes của Merkle Root thay vì phải chứa hàng triệu bytes dữ liệu giao dịch.
- Hỗ trợ Máy trạm siêu nhẹ (SPV - Simplified Payment Verification): Người dùng điện thoại di động không đủ hàng trăm gigabyte bộ nhớ để tải toàn bộ blockchain. Nhờ cây Merkle, thiết bị chỉ cần lưu chuỗi tiêu đề khối (80 bytes mỗi khối) của chuỗi dài nhất và một Bằng chứng Merkle (Merkle Proof) gồm \(\lceil \log_2(N) \rceil\) mã băm anh em (sibling hashes) để kiểm tra một giao dịch có nằm trong khối hay không với độ phức tạp thời gian chỉ \(O(\log N)\).
5. Mạng ngang hàng P2P và cơ chế chuyển đổi trạng thái
Blockchain vận hành trên đỉnh của một mạng lưới ngang hàng (Peer-to-Peer Network), nơi các máy tính kết nối trực tiếp với nhau thông qua giao thức truyền tin đồn (Gossip Protocol).
Quy trình lan truyền giao dịch và khối
- Tạo lập giao dịch: Người dùng tạo giao dịch, ký số bằng Private Key và gửi đến các nút lân cận kết nối trực tiếp.
- Kiểm tra tại Mempool: Mỗi nút nhận giao dịch sẽ kiểm tra tính hợp lệ (chữ ký hợp lệ, số dư đủ, không bị chi tiêu hai lần). Nếu hợp lệ, giao dịch được đưa vào hàng đợi tạm thời (Memory Pool hay Mempool) và tiếp tục lan truyền (broadcast) đến các nút khác.
- Đóng gói khối mới: Các thợ đào (Miners hoặc Validators) gom các giao dịch có phí cao nhất trong Mempool, tạo cây Merkle, ghép vào Block Header và thực hiện giải thuật đồng thuận để tìm khối mới.
- Công bố và chấp nhận khối: Khối mới đào được phát sóng ra toàn mạng. Mỗi nút độc lập xác thực tính hợp lệ của khối (kiểm tra hash, prev_hash, các chữ ký của toàn bộ giao dịch). Nếu khối hợp lệ, nút cập nhật sổ cái của mình và tiếp tục chuyển tiếp khối đến bạn bè.
Bản chất State Transition Function
Về mặt lý thuyết toán học máy tính, Blockchain là một Cỗ máy chuyển đổi trạng thái (State Transition Machine).
Trạng thái toàn cục của hệ thống (Global State) tại khối \(t\) là tập hợp số dư tài khoản hoặc trạng thái lưu trữ của các hợp đồng: \(S_t\). Khi một khối mới gồm các giao dịch hợp lệ \(B_{t+1}\) được áp dụng:
\[S_{t+1} = \text{APPLY}(S_t, B_{t+1})\]
Nếu bất kỳ giao dịch nào trong khối không thỏa mãn điều kiện chuyển đổi trạng thái (ví dụ số dư âm, chữ ký không khớp), hàm \(\text{APPLY}\) sẽ trả về lỗi và toàn bộ khối \(B_{t+1}\) bị loại bỏ ngay lập tức.
Chủ đề này nằm trong Lecture 01 - Tổng quan về Blockchain của Khóa Blockchain. Xem đề cương
6. Bài toán lập trình thực chiến: Xác thực chuỗi khối và tính bất biến
Để hiểu sâu sắc cơ chế hoạt động của Blockchain, chúng ta cùng hiện thực hóa bài toán cốt lõi: Xây dựng bộ kiểm định chuỗi khối toàn diện (Blockchain Integrity Verifier).
Yêu cầu bài toán
Hệ thống nhận vào một danh sách các khối trong chuỗi và một ngưỡng độ khó \(\text{difficulty\_target}\) (chuỗi hex 16 ký tự). Để chạy được bằng C++ chuẩn, mọi phép băm trong ví dụ dùng FNV-1a 64-bit (16 ký tự hex) thay cho SHA-256; FNV-1a không phải hàm băm mật mã. Mỗi khối bao gồm:
index: Số thứ tự của khối (\(0, 1, 2, \dots\)).prev_hash: Mã băm khối liền trước.merkle_root: Mã băm gốc cây Merkle được công bố.nonce: Giá trị nonce để giải bài toán độ khó.current_hash: Mã băm thực tế của khối.txs: Danh sách chuỗi giao dịch trong thân khối.
Nhiệm vụ của hàm verify_blockchain(chain, difficulty_target):
- Nếu chuỗi rỗng: Trả về
(True, "OK", "0000000000000000"). - Duyệt qua từng khối \(i\):
- Kiểm tra thứ tự khối:
index == i. Nếu sai, trả về(False, "ERR_INDEX_SEQUENCE_AT_i", last_hash). - Khối khởi nguyên (\(i = 0\)):
prev_hashbắt buộc phải là 16 số không"0000000000000000". Nếu sai, trả về(False, "ERR_GENESIS_PREV", last_hash). - Khối tiếp theo (\(i \gt 0\)):
prev_hashbắt buộc phải khớp tuyệt đối với mã băm của khối trướclast_hash. Nếu sai, trả về(False, "ERR_HASH_POINTER_AT_i", last_hash). - Tính toán lại Merkle Root từ danh sách
txs. Nếu không khớp vớimerkle_rootcông bố, trả về(False, "ERR_MERKLE_ROOT_AT_i", last_hash). - Tính toán lại mã băm khối từ tiêu đề
index:prev_hash:merkle_root:nonce. Nếu không khớp vớicurrent_hash, trả về(False, "ERR_BLOCK_HASH_AT_i", last_hash). - Kiểm tra điều kiện độ khó Proof-of-Work:
current_hash <= difficulty_target. Nếu vi phạm, trả về(False, "ERR_POW_TARGET_AT_i", last_hash).
- Kiểm tra thứ tự khối:
- Nếu tất cả các khối đều hợp lệ, trả về
(True, "OK", last_hash).
Cài đặt giải thuật thực chiến
#include <iostream>
#include <vector>
#include <string>
#include <sstream>
#include <iomanip>
#include <cstdint>

struct Block {
    int index;
    std::string prev_hash;
    std::string merkle_root;
    long long nonce;
    std::string current_hash;
    std::vector<std::string> txs;
};

struct VerifyResult {
    bool is_valid;
    std::string status;
    std::string last_hash;
};

uint64_t fnv1a_64_raw(const std::string& text) {
    uint64_t h = 0xcbf29ce484222325ULL;
    for (unsigned char b : text) {
        h = (h ^ b) * 0x100000001b3ULL;
    }
    return h;
}

std::string fnv1a_64(const std::string& text) {
    uint64_t h = fnv1a_64_raw(text);
    std::ostringstream ss;
    ss << std::hex << std::setfill('0') << std::setw(16) << h;
    return ss.str();
}

std::string compute_merkle_root(const std::vector<std::string>& txs) {
    if (txs.empty()) {
        return "0000000000000000";
    }
    std::vector<std::string> current;
    current.reserve(txs.size());
    for (const auto& tx : txs) {
        current.push_back(fnv1a_64(tx));
    }
    while (current.size() > 1) {
        std::vector<std::string> next_level;
        for (size_t i = 0; i < current.size(); i += 2) {
            std::string left = current[i];
            std::string right = (i + 1 < current.size()) ? current[i + 1] : current[i];
            next_level.push_back(fnv1a_64(left + right));
        }
        current = std::move(next_level);
    }
    return current[0];
}

std::string compute_block_hash(int index, const std::string& prev_hash, const std::string& merkle_root, long long nonce) {
    std::string payload = std::to_string(index) + ":" + prev_hash + ":" + merkle_root + ":" + std::to_string(nonce);
    return fnv1a_64(payload);
}

VerifyResult verify_blockchain(const std::vector<Block>& chain, const std::string& difficulty_target) {
    if (chain.empty()) {
        return {true, "OK", "0000000000000000"};
    }
    std::string last_hash = "0000000000000000";
    for (size_t i = 0; i < chain.size(); ++i) {
        const auto& blk = chain[i];
        if (blk.index != static_cast<int>(i)) {
            return {false, "ERR_INDEX_SEQUENCE_AT_" + std::to_string(i), last_hash};
        }
        if (i == 0) {
            if (blk.prev_hash != "0000000000000000") {
                return {false, "ERR_GENESIS_PREV", last_hash};
            }
        } else {
            if (blk.prev_hash != last_hash) {
                return {false, "ERR_HASH_POINTER_AT_" + std::to_string(i), last_hash};
            }
        }
        std::string calc_root = compute_merkle_root(blk.txs);
        if (calc_root != blk.merkle_root) {
            return {false, "ERR_MERKLE_ROOT_AT_" + std::to_string(i), last_hash};
        }
        std::string calc_hash = compute_block_hash(blk.index, blk.prev_hash, blk.merkle_root, blk.nonce);
        if (calc_hash != blk.current_hash) {
            return {false, "ERR_BLOCK_HASH_AT_" + std::to_string(i), last_hash};
        }
        if (blk.current_hash > difficulty_target) {
            return {false, "ERR_POW_TARGET_AT_" + std::to_string(i), last_hash};
        }
        last_hash = blk.current_hash;
    }
    return {true, "OK", last_hash};
}
def fnv1a_64(text: str) -> str:
    h = 0xcbf29ce484222325
    for b in text.encode("utf-8"):
        h = ((h ^ b) * 0x100000001b3) & 0xffffffffffffffff
    return f"{h:016x}"

def compute_merkle_root(tx_list):
    if not tx_list:
        return "0" * 16
    current = [fnv1a_64(tx) for tx in tx_list]
    while len(current) > 1:
        next_level = []
        for i in range(0, len(current), 2):
            left = current[i]
            right = current[i+1] if i + 1 < len(current) else current[i]
            next_level.append(fnv1a_64(left + right))
        current = next_level
    return current[0]

def compute_block_hash(index, prev_hash, merkle_root, nonce):
    return fnv1a_64(f"{index}:{prev_hash}:{merkle_root}:{nonce}")

def verify_blockchain(chain, difficulty_target):
    if not chain:
        return (True, "OK", "0000000000000000")

    last_hash = "0" * 16
    for i, blk in enumerate(chain):
        idx, prev_hash, merkle_root, nonce, current_hash, txs = blk

        # 1. Check index sequence
        if idx != i:
            return (False, f"ERR_INDEX_SEQUENCE_AT_{i}", last_hash)

        # 2. Check Genesis prev_hash or link to previous block
        if i == 0:
            if prev_hash != "0" * 16:
                return (False, "ERR_GENESIS_PREV", last_hash)
        else:
            if prev_hash != last_hash:
                return (False, f"ERR_HASH_POINTER_AT_{i}", last_hash)

        # 3. Check Merkle root
        calc_root = compute_merkle_root(txs)
        if calc_root != merkle_root:
            return (False, f"ERR_MERKLE_ROOT_AT_{i}", last_hash)

        # 4. Check Block Hash
        calc_hash = compute_block_hash(idx, prev_hash, merkle_root, nonce)
        if calc_hash != current_hash:
            return (False, f"ERR_BLOCK_HASH_AT_{i}", last_hash)

        # 5. Check Proof of Work difficulty target
        if current_hash > difficulty_target:
            return (False, f"ERR_POW_TARGET_AT_{i}", last_hash)

        last_hash = current_hash

    return (True, "OK", last_hash)
Phân tích độ phức tạp thuật toán
- Độ phức tạp thời gian (Time Complexity):
Giả sử chuỗi có \(N\) khối và mỗi khối chứa tối đa \(M\) giao dịch:
- Tính Merkle Root cho một khối: Với \(M\) giao dịch, số phép băm cần thực hiện tại các tầng là \(M + \frac{M}{2} + \frac{M}{4} + \dots + 1 \approx 2M\) phép băm, tức là mất thời gian \(O(M)\).
- Tính Block Hash và kiểm tra chuỗi: Mất \(O(1)\) cho mỗi khối.
- Tổng thời gian duyệt và kiểm tra toàn bộ chuỗi khối là \(O(N \cdot M)\). Đây là mức chi phí thời gian tuyến tính tối ưu tuyệt đối, bởi vì bất kỳ bộ kiểm định nào cũng bắt buộc phải đọc qua tất cả các giao dịch ít nhất một lần.
- Độ phức tạp không gian (Space Complexity): Thuật toán xây dựng cây Merkle theo từng tầng mất \(O(M)\) không gian bộ nhớ tạm thời cho mỗi khối. Tổng dung lượng bộ nhớ sử dụng phụ thuộc vào việc lưu trữ danh sách khối \(O(N \cdot M)\) hoặc có thể tối ưu hóa thành \(O(M)\) nếu xử lý tuần tự từng khối theo luồng (streaming).
7. Các sai lầm phổ biến khi tiếp cận Blockchain
Trong quá trình học tập và phát triển ứng dụng Web3, các lập trình viên thường mắc phải một số ngộ nhận nghiêm trọng:
- Nhầm lẫn Blockchain với Cơ sở dữ liệu thông thường: Nhiều bạn cố gắng lưu trữ hình ảnh, video hoặc tệp tin kích thước lớn trực tiếp lên khối. Chi phí lưu trữ trên blockchain cực kỳ đắt đỏ (vài USD cho mỗi kilobyte trên Ethereum Mainnet). Blockchain chỉ nên lưu trữ dấu vân tay mật mã học (cryptographic hash), số dư tài khoản và trạng thái thực thi logic. Dữ liệu thô nên được lưu tại các hệ thống lưu trữ phi tập trung chuyên dụng như IPFS hoặc Arweave.
- Nghĩ rằng Blockchain bảo mật 100% trước mọi lỗi lập trình: Blockchain chỉ đảm bảo tính toàn vẹn của sổ cái (không ai sửa được dữ liệu đã ghi). Nếu mã nguồn hợp đồng thông minh (Smart Contract) bị lỗi logic (ví dụ Reentrancy attack, Overflow), kẻ tấn công hoàn toàn có thể rút cạn tiền hợp pháp theo đúng quy tắc thực thi của máy ảo.
- Hiểu sai về tính ẩn danh: Blockchain là bán ẩn danh (Pseudonymous) chứ không phải ẩn danh tuyệt đối (Anonymous). Tất cả các địa chỉ ví và dòng tiền chuyển đổi đều được công khai hoàn toàn trên sổ cái. Các công ty phân tích On-chain (Chainalysis, Elliptic) có thể dễ dàng liên kết địa chỉ ví với danh tính thực tế thông qua các sàn giao dịch tập trung (CEX) có định danh KYC.
- Bỏ qua chi phí lan truyền mạng (Network Propagation Delay): Kích thước khối càng lớn thì thời gian khối lan truyền qua toàn bộ các nút P2P càng lâu. Điều này dẫn đến hiện tượng phân nhánh chuỗi tạm thời (Orphan Blocks / Uncle Blocks), làm suy giảm tính an toàn của mạng lưới.
8. Tổng kết và bước tiếp theo
Qua bài phân tích chuyên sâu này, bạn đã nắm vững nền tảng kiến trúc của công nghệ Blockchain:
- Cấu trúc hai phần phân minh giữa Block Header (metadata 80 bytes) và Block Body (danh sách giao dịch).
- Con trỏ mã băm mật mã học (Hash Pointer) tạo nên tính bất biến chống gian lận dây chuyền.
- Cây nhị phân Merkle Tree tối ưu hóa việc lưu trữ và cho phép xác minh giao dịch với độ phức tạp \(O(\log N)\).
- Mạng ngang hàng P2P và cỗ máy chuyển trạng thái tất định (Deterministic State Machine).
Để tiếp tục hành trình làm chủ công nghệ chuỗi khối và trở thành kỹ sư Web3 chuyên nghiệp, bạn đọc có thể tham khảo Khóa học Lập trình Blockchain tại Big-O Coding: 16 buổi từ tổng quan blockchain đến lập trình smart contract bằng Rust và Anchor, xây dựng dApp trên Solana.
Nhập môn Blockchain và Solana: hiểu Web3, lập trình Smart Contract, tự xây dApps bằng Rust/TypeScript. 16 buổi online, học thử buổi 1 miễn phí.